Awaria, atak, utrata danych. Jak przygotować telemetrię i OT na incydent?


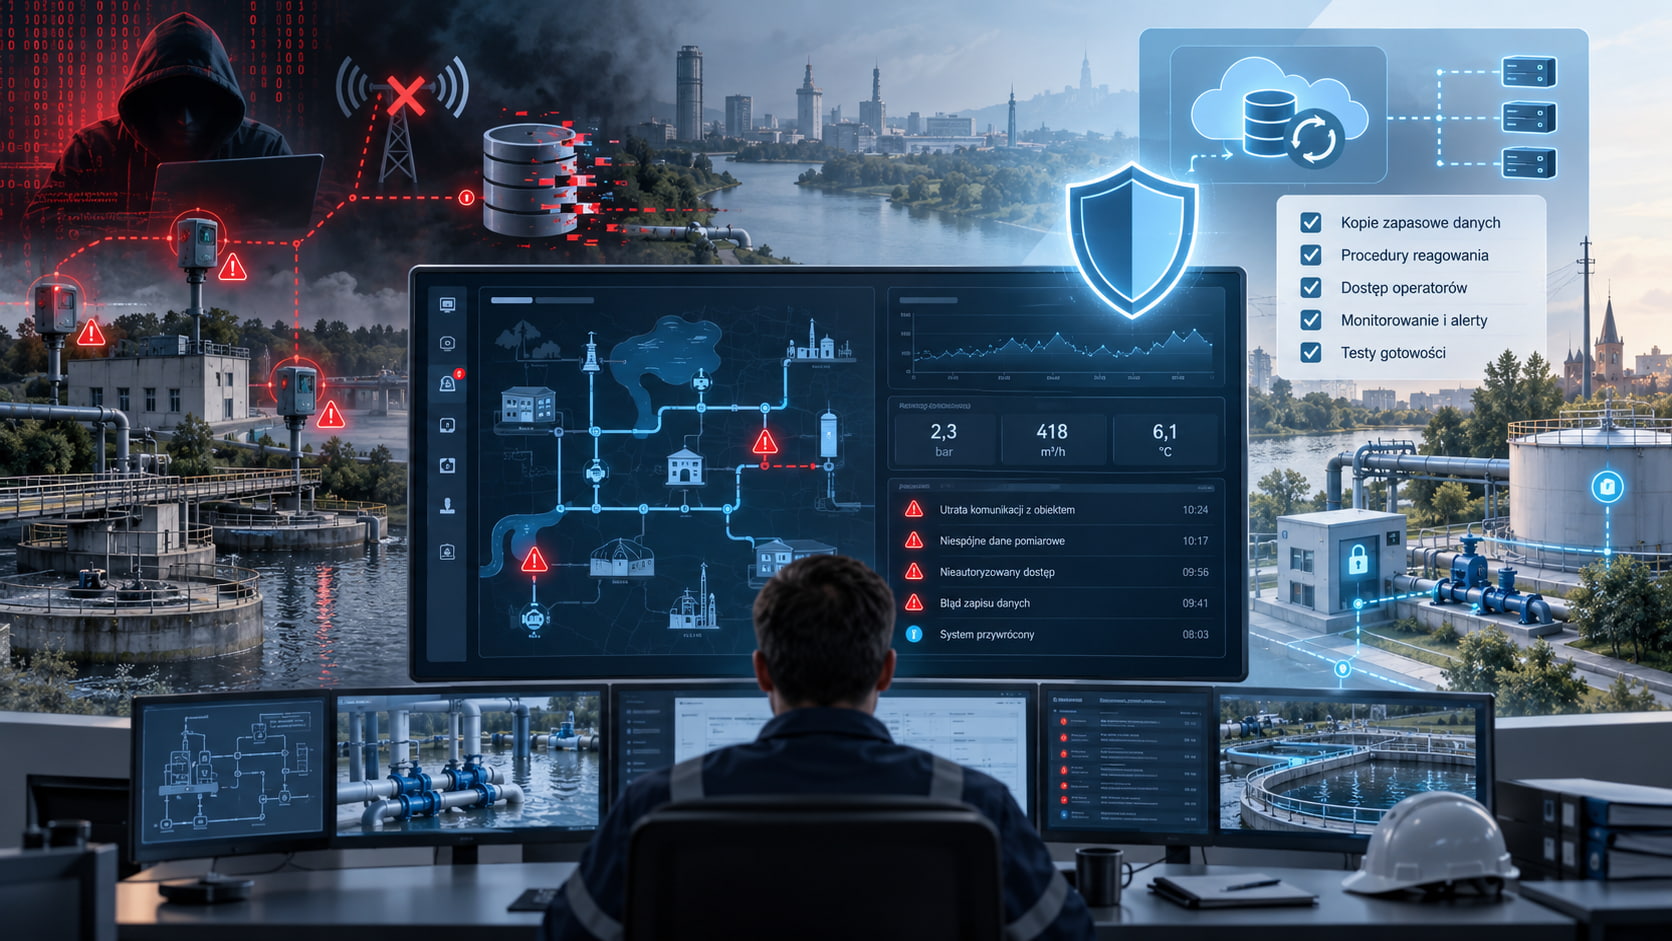
Incydent nie zawsze wygląda jak cyberatak
W infrastrukturze technicznej pierwsze objawy incydentu często są niejednoznaczne.
Operator widzi, że część urządzeń przestała raportować. Dane przychodzą z opóźnieniem. W systemie pojawiają się nietypowe wartości. Alarmy są częstsze niż zwykle. Aplikacja działa wolniej. Integracja z billingiem zwraca błędy. Użytkownicy zgłaszają brak dostępu do danych.
Czy to awaria komunikacji? Błąd konfiguracji? Problem z dostawcą? Atak ransomware? Nieautoryzowana zmiana? Przeciążenie systemu?
Na początku często nie wiadomo.
Dlatego organizacje zarządzające wodociągami, ciepłownictwem, telemetrią i OT potrzebują nie tylko zabezpieczeń, ale także planu reagowania na incydenty.
Incident response zaczyna się przed incydentem
Największym błędem jest budowanie procedur dopiero wtedy, gdy system już nie działa.
Dobry plan reagowania na incydenty powinien być przygotowany wcześniej i obejmować:
- role i odpowiedzialności,
- listę systemów krytycznych,
- sposób eskalacji,
- kontakty do dostawców,
- procedury odcięcia dostępu,
- zasady komunikacji,
- plan utrzymania procesów,
- procedury odtworzenia danych,
- dokumentowanie zdarzeń,
- analizę po incydencie.
W środowisku OT i telemetrii ważne jest również rozróżnienie między incydentem bezpieczeństwa a awarią techniczną. Oba scenariusze mogą wyglądać podobnie, ale wymagają innych działań.
Co jest krytyczne w telemetrii?
Nie każdy element systemu ma tę samą wagę.
W platformie telemetrycznej krytyczne mogą być:
- odbiór danych z urządzeń,
- komunikacja z urządzeniami IoT,
- baza danych pomiarowych,
- moduł alarmowania,
- dostęp operatorów,
- integracja z billingiem,
- raportowanie,
- kopie zapasowe,
- system uwierzytelniania,
- dostęp administracyjny,
- monitoring infrastruktury.
W przypadku przedsiębiorstw wodociągowych istotnym elementem takiego środowiska może być również program do odczytu wodomierzy radiowych, który dostarcza danych wykorzystywanych później w analizach, rozliczeniach, alarmowaniu i ocenie stanu infrastruktury.
Pierwszym krokiem przygotowania do incydentu jest ustalenie, które elementy muszą działać zawsze, które mogą zostać chwilowo ograniczone, a które można odtworzyć później.
Bez takiej klasyfikacji każda awaria staje się chaosem.
„Przyszłość branży wod-kan będzie oparta na trzech filarach: danych, automatyzacji i predykcyjnym zarządzaniu infrastrukturą.”
Komentarz eksperta GlobTree
„Ten kierunek ma bezpośredni związek z incident response. Organizacja, która posiada aktualne dane, automatyczne alerty i możliwość analizy historii zdarzeń, znacznie szybciej oceni skalę problemu i podejmie właściwe działania.”
Scenariusz 1: utrata komunikacji z urządzeniami
Jednym z najczęstszych problemów w telemetrii jest utrata komunikacji.
Może wynikać z:
- problemów operatora telekomunikacyjnego,
- awarii koncentratora,
- zakłóceń radiowych,
- błędu konfiguracji,
- awarii zasilania,
- uszkodzenia urządzenia,
- celowego zakłócenia,
- błędnej aktualizacji.
Plan reagowania powinien określać:
- po jakim czasie brak komunikacji staje się incydentem,
- kto otrzymuje alert,
- jak odróżnić problem lokalny od masowego,
- czy dane są buforowane,
- jak wygląda ponowna synchronizacja,
- jak dokumentowane są luki w danych.
Platforma telemetryczna powinna umożliwiać szybkie sprawdzenie, czy problem dotyczy pojedynczego urządzenia, grupy lokalizacji czy większego obszaru.
Scenariusz 2: podejrzenie ransomware
Ransomware w środowisku infrastruktury krytycznej to jeden z najpoważniejszych scenariuszy.
Może objawiać się przez:
- brak dostępu do aplikacji,
- zaszyfrowane pliki,
- niedostępność baz danych,
- nietypowy ruch sieciowy,
- masowe błędy logowania,
- wyłączenie usług,
- komunikaty od atakujących.
W takim przypadku kluczowe są:
- szybka izolacja zagrożonych systemów,
- odcięcie dostępu zdalnego,
- zabezpieczenie logów,
- uruchomienie zespołu kryzysowego,
- weryfikacja kopii zapasowych,
- komunikacja z dostawcami,
- decyzja o trybie pracy awaryjnej.
W telemetrii ważne jest, aby wiedzieć, które dane są ostatnimi wiarygodnymi danymi, czy urządzenia nadal wysyłają komunikaty i czy możliwe jest utrzymanie podstawowego monitoringu.
Scenariusz 3: sfałszowanie lub niespójność danych
Nie każdy incydent polega na niedostępności systemu.
Czasami większym problemem jest utrata zaufania do danych.
Może to oznaczać:
- duplikaty pomiarów,
- brakujące rekordy,
- nielogiczne wartości,
- zmienione dane historyczne,
- błędne przypisanie urządzeń,
- niezgodność z danymi rozliczeniowymi,
- alarmy generowane na podstawie błędnych danych.
W takim przypadku organizacja musi umieć odpowiedzieć:
- od kiedy dane są niespójne,
- które urządzenia są dotknięte problemem,
- czy błąd dotyczy transmisji, przetwarzania czy prezentacji,
- czy dane można odtworzyć,
- czy system billingowy korzystał z błędnych danych,
- czy konieczna jest korekta raportów.
System zdalnego odczytu GlobTree wspiera operatorów poprzez dostęp do danych telemetrycznych, historii pomiarów i alarmów, co może ułatwiać analizę sytuacji podczas awarii lub incydentu.
Scenariusz 4: naruszenie konta użytkownika
Wiele incydentów zaczyna się nie od zaawansowanego ataku technicznego, ale od konta użytkownika.
Ryzyka obejmują:
- słabe hasła,
- brak MFA,
- phishing,
- współdzielone konta,
- zbyt szerokie uprawnienia,
- brak przeglądu dostępów,
- aktywne konta byłych pracowników,
- niekontrolowany dostęp dostawców.
W telemetrii i OT skutki takiego naruszenia mogą być poważne. Użytkownik z nadmiernymi uprawnieniami może zmienić konfigurację, skasować dane, wyłączyć alerty albo uzyskać dostęp do informacji operacyjnych.
Dlatego plan reagowania powinien obejmować szybkie blokowanie kont, przegląd sesji, analizę działań użytkownika i weryfikację zmian wykonanych w systemie.
Rola logów, alertów i historii zdarzeń
Podczas incydentu najważniejsze pytanie brzmi: co się stało?
Bez logów i historii zdarzeń organizacja działa po omacku.
Warto rejestrować:
- logowania,
- nieudane próby dostępu,
- zmiany konfiguracji,
- zdarzenia urządzeń,
- utratę komunikacji,
- alarmy,
- działania administratorów,
- błędy integracji,
- zmiany uprawnień,
- eksporty danych.
Logi powinny być chronione przed modyfikacją i dostępne również wtedy, gdy część systemów działa niestabilnie.
Dobrze zaprojektowana platforma telemetryczna powinna pomagać w odtworzeniu przebiegu zdarzeń: kiedy pojawiła się anomalia, jak długo trwała, których urządzeń dotyczyła i jakie działania wykonali użytkownicy.
Backup bez testu to tylko nadzieja
W wielu organizacjach backup formalnie istnieje, ale nikt regularnie nie sprawdza, czy można go skutecznie odtworzyć.
To ryzykowne.
W środowiskach telemetrycznych backup powinien obejmować:
- dane pomiarowe,
- konfigurację urządzeń,
- konta i uprawnienia,
- konfigurację integracji,
- raporty,
- dane aplikacyjne,
- dokumentację techniczną.
Ważne są również parametry RPO i RTO.
RPO odpowiada na pytanie, ile danych organizacja może utracić.
RTO odpowiada na pytanie, jak szybko system musi wrócić do działania.
Bez tych ustaleń trudno podejmować decyzje w czasie incydentu.
Ćwiczenia są ważniejsze niż dokument
Plan incident response, którego nikt nie ćwiczył, zwykle nie działa dobrze w praktyce.
Ćwiczenia powinny obejmować scenariusze takie jak:
- ransomware,
- utrata komunikacji,
- awaria centrum danych,
- naruszenie konta administratora,
- błędna aktualizacja,
- masowa utrata danych,
- niedostępność dostawcy,
- awaria integracji z billingiem.
Celem ćwiczeń nie jest udowodnienie, że wszystko działa idealnie. Celem jest wykrycie luk, niejasności i zależności, o których organizacja wcześniej nie wiedziała.
Dostawcy też są częścią planu
W telemetrii, OT i infrastrukturze krytycznej dostawcy technologii odgrywają dużą rolę.
Dlatego plan reagowania powinien określać:
- kto kontaktuje się z dostawcą,
- jaki jest kanał awaryjny,
- jakie są czasy reakcji,
- kto ma dostęp serwisowy,
- jak dostęp jest autoryzowany,
- czy działania dostawcy są logowane,
- jak wygląda eskalacja incydentu.
Platforma telemetryczna GlobTree może być elementem takiego ekosystemu, ale odpowiedzialność za bezpieczeństwo powinna być wspólna: po stronie dostawcy, klienta, administratorów i użytkowników.
Podsumowanie
Incydent w telemetrii i OT nie zawsze zaczyna się od spektakularnego cyberataku. Czasem zaczyna się od braku komunikacji, błędnych danych, awarii integracji albo nietypowego zachowania użytkownika.
Dlatego organizacje zarządzające wodociągami, ciepłownictwem i infrastrukturą techniczną powinny przygotować plan reagowania na incydenty, zanim będzie potrzebny.
Najważniejsze elementy to widoczność, logi, procedury, segmentacja, backupy, testy odtwarzania, kontrola dostępu, jasna odpowiedzialność i współpraca z dostawcami.
Telemetria nie eliminuje ryzyka cyberataku. Ale dobrze zaprojektowana platforma telemetryczna może pomóc szybciej wykryć problem, ocenić jego skalę i utrzymać kontrolę nad infrastrukturą wtedy, gdy liczy się każda minuta.
FAQ
1. Czym jest incident response w telemetrii?
To zestaw procedur i działań pozwalających wykryć, ocenić, ograniczyć i usunąć skutki incydentu dotyczącego systemu telemetrycznego, urządzeń IoT, danych lub integracji.
2. Czy incydent w OT zawsze oznacza cyberatak?
Nie. Może to być również awaria techniczna, błąd konfiguracji, problem komunikacyjny, utrata zasilania lub błędna aktualizacja. Dlatego ważna jest szybka analiza danych i zdarzeń.
3. Jakie dane są najważniejsze podczas incydentu?
Najważniejsze są dane o statusach urządzeń, alarmach, czasie wystąpienia anomalii, logowaniach użytkowników, zmianach konfiguracji, dostępności usług i historii pomiarów.
4. Jak często testować backupy?
Regularnie, zgodnie z krytycznością systemu. Sam fakt posiadania kopii zapasowej nie wystarcza. Trzeba sprawdzić, czy dane można odtworzyć w wymaganym czasie.
5. Czy dostawca platformy telemetrycznej powinien brać udział w planie IR?
Tak. Jeżeli platforma jest istotnym elementem infrastruktury, dostawca powinien być uwzględniony w procedurach eskalacji, kontaktu awaryjnego, wsparcia technicznego i analizy incydentu.
Źródła branżowe
- CISA — Industrial Control Systems Cybersecurity.
- CISA, EPA, FBI — Top Cyber Actions for Securing Water Systems.
- EPA — Water Sector Cybersecurity Evaluation Program.
- NIST — Computer Security Incident Handling Guide.
- ENISA — Threat Landscape.
- Verizon — Data Breach Investigations Report.