NIS2 zmienia zasady gry dla infrastruktury krytycznej. Telemetria może być kluczowa


Przez lata cyberbezpieczeństwo w wielu organizacjach było traktowane jako obszar techniczny: firewalle, hasła, kopie zapasowe, antywirusy i procedury IT.
NIS2 zmienia tę perspektywę.
Cyberbezpieczeństwo staje się elementem zarządzania ryzykiem, odpowiedzialności organizacyjnej i ciągłości działania. Dotyczy to szczególnie sektorów, które mają znaczenie dla funkcjonowania państwa, gospodarki i społeczeństwa.
Wodociągi, ciepłownictwo, energetyka, transport, administracja, dostawcy usług cyfrowych i wiele innych podmiotów musi patrzeć na bezpieczeństwo nie tylko przez pryzmat technologii, ale również procesów, dokumentacji, raportowania i odporności operacyjnej.
W tym kontekście telemetria przestaje być wyłącznie narzędziem do odczytu liczników. Staje się elementem widoczności infrastruktury.
Co NIS2 zmienia w praktyce?
Dyrektywa NIS2 ustanawia wspólne ramy cyberbezpieczeństwa dla sektorów krytycznych i ważnych w Unii Europejskiej. Wprowadza nacisk na zarządzanie ryzykiem, zgłaszanie incydentów, odpowiedzialność kierownictwa oraz stosowanie odpowiednich środków technicznych, operacyjnych i organizacyjnych.
W praktyce organizacje muszą odpowiedzieć na pytania:
- jakie systemy są krytyczne dla działania usług,
- jakie ryzyka dotyczą tych systemów,
- jak wykrywane są incydenty,
- jak szybko można na nie zareagować,
- kto odpowiada za decyzje,
- jakie dane są potrzebne podczas incydentu,
- czy dostawcy technologii spełniają wymagania bezpieczeństwa,
- czy organizacja potrafi udokumentować działania.
To nie jest wyłącznie zadanie działu IT. To temat dla zarządu, operacji, bezpieczeństwa, utrzymania ruchu, prawników, zakupów i dostawców technologii.
Telemetria jako źródło widoczności
Jednym z praktycznych problemów w infrastrukturze krytycznej jest brak pełnego obrazu sytuacji.
Organizacja może mieć:
- systemy OT,
- urządzenia pomiarowe,
- aplikacje billingowe,
- lokalne sterowniki,
- systemy raportowe,
- integracje z dostawcami,
- ręczne procedury,
- dane w wielu miejscach.
W takim środowisku trudno szybko odpowiedzieć na pytanie: co się dzieje?
Telemetria pomaga ten problem ograniczyć.
Platforma telemetryczna dostarcza informacji o:
- zużyciu mediów,
- statusach urządzeń,
- utracie komunikacji,
- alarmach,
- anomaliach,
- trendach,
- zdarzeniach technicznych,
- historii pomiarów.
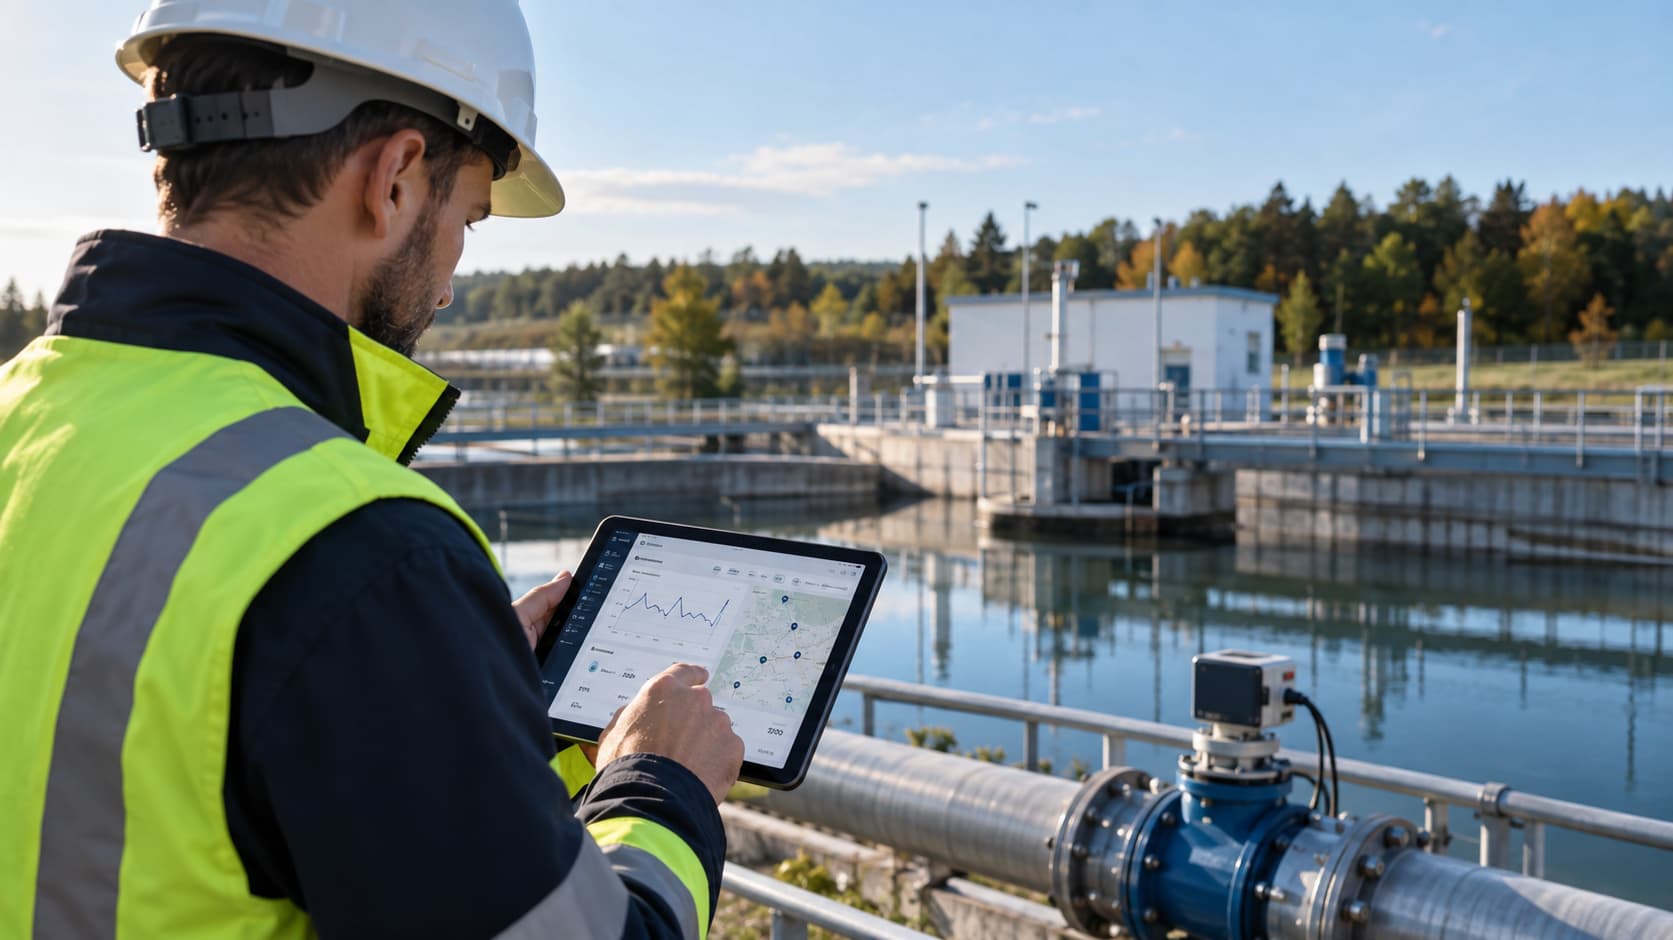
W przypadku przedsiębiorstw wod-kan szczególnie istotny staje się monitoring sieci wodociągowej, który pozwala szybciej wykrywać nieprawidłowości, oceniać skalę zdarzeń i lepiej dokumentować sytuację operacyjną.
W kontekście NIS2 taka widoczność może być bardzo cenna. Nie dlatego, że sama platforma telemetryczna „zapewnia zgodność z NIS2”, ale dlatego, że dostarcza danych potrzebnych do monitorowania, analizowania i reagowania.
„Cyfryzacja infrastruktury wodnej będzie jednym z najważniejszych kierunków rozwoju sektora komunalnego w Polsce w nadchodzącej dekadzie.”
Komentarz eksperta GlobTree
NIS2 i nowelizacja krajowych przepisów tylko wzmacniają ten kierunek. Im bardziej cyfrowa staje się infrastruktura wodna, tym większe znaczenie mają dane, bezpieczeństwo, monitoring i zdolność do szybkiego reagowania na incydenty.
Nie da się reagować na incydenty bez danych
NIS2 wzmacnia znaczenie wykrywania i obsługi incydentów. Tymczasem w wielu środowiskach infrastrukturalnych największym problemem nie jest brak urządzeń, ale brak spójnych danych.
Jeżeli organizacja nie wie:
- które urządzenia przestały raportować,
- gdzie pojawiły się anomalie,
- kiedy rozpoczął się problem,
- czy zmiana dotyczy jednego obiektu, czy całej strefy,
- czy dane są spójne z historią,
- czy zdarzenie ma charakter techniczny, czy bezpieczeństwa,
to reakcja na incydent jest wolniejsza.
A w infrastrukturze krytycznej czas ma znaczenie.
Dlatego systemy telemetryczne powinny być projektowane tak, aby nie tylko zbierały dane, ale również wspierały analizę zdarzeń, korelację informacji i raportowanie.
NIS2 a dostawcy technologii
NIS2 zwiększa również presję na dostawców technologii.
Klienci będą coraz częściej pytać nie tylko o funkcje systemu, ale również o:
- bezpieczeństwo architektury,
- model dostępu,
- obsługę uprawnień,
- monitoring,
- logowanie zdarzeń,
- kopie zapasowe,
- ciągłość działania,
- zgodność z dobrymi praktykami,
- dokumentację,
- możliwość audytu,
- wsparcie podczas incydentu.
To zmienia sposób wyboru platform telemetrycznych. Sama funkcjonalność przestaje wystarczać. Coraz ważniejsze staje się to, czy system jest projektowany jako element infrastruktury krytycznej.
System zdalnego odczytu GlobTree może wspierać organizacje w budowie takiej widoczności operacyjnej, dostarczając dane telemetryczne, alarmy i historię zdarzeń potrzebną do monitoringu oraz analiz.
Nowelizacja UKSC a polski kontekst
W Polsce NIS2 jest wdrażana poprzez zmiany w krajowych przepisach dotyczących systemu cyberbezpieczeństwa. Nowelizacja UKSC wzmacnia wymagania wobec podmiotów kluczowych i ważnych oraz rozszerza podejście do odporności cyfrowej.
Dla przedsiębiorstw komunalnych i operatorów infrastruktury oznacza to, że cyberbezpieczeństwo będzie coraz częściej elementem formalnych wymagań, audytów, oceny ryzyka i odpowiedzialności organizacyjnej.
W praktyce warto już dziś uporządkować:
- mapę systemów,
- przepływy danych,
- dostępy administracyjne,
- integracje z dostawcami,
- procedury reakcji na incydenty,
- backupy,
- monitoring,
- klasyfikację danych,
- krytyczność usług.
Platforma telemetryczna nie zastępuje systemu zarządzania bezpieczeństwem informacji, ale może dostarczać dane i widoczność potrzebne do lepszego zarządzania infrastrukturą.
Co powinna mieć nowoczesna platforma telemetryczna?
W kontekście NIS2, OT i infrastruktury krytycznej warto zwracać uwagę na cechy platformy, które wspierają bezpieczeństwo operacyjne.
Istotne są:
- kontrola dostępu,
- role i uprawnienia użytkowników,
- logowanie działań,
- bezpieczna komunikacja,
- monitoring dostępności,
- alarmowanie,
- historia zdarzeń,
- separacja środowisk,
- odporność na awarie,
- możliwość integracji z innymi systemami,
- przewidywalny model utrzymania.
Nie chodzi o to, żeby każdy system telemetryczny był systemem klasy SOC. Chodzi o to, żeby był zaprojektowany odpowiedzialnie i nie stawał się słabym ogniwem w łańcuchu infrastruktury krytycznej.
Największy błąd: traktowanie NIS2 jak checklisty
Organizacje często próbują sprowadzić regulacje do listy punktów do odhaczenia.
To ryzykowne podejście.
NIS2 powinien być traktowany jako impuls do zbudowania realnej odporności organizacji. Nie wystarczy mieć dokument. Trzeba wiedzieć, jak działa infrastruktura, które systemy są krytyczne, kto ma dostęp, jakie dane są potrzebne podczas incydentu i jak szybko można przywrócić działanie usług.
Telemetria jest w tym procesie ważna, ponieważ daje obraz technicznej rzeczywistości.
Bez danych organizacja widzi tylko fragment problemu.
Podsumowanie
NIS2 zmienia sposób myślenia o cyberbezpieczeństwie infrastruktury krytycznej. Wodociągi, ciepłownictwo i inne sektory komunalne muszą patrzeć na bezpieczeństwo jako na element ciągłości działania, zarządzania ryzykiem i odpowiedzialności organizacyjnej.
Telemetria może być kluczowa, ponieważ dostarcza widoczności. Pokazuje, co dzieje się w infrastrukturze, które urządzenia działają, gdzie pojawiają się anomalie i jakie dane są potrzebne do decyzji operacyjnych.
System zdalnego odczytu GlobTree wspiera ten kierunek jako platforma telemetryczna dostarczająca dane, monitoring i alarmowanie dla organizacji zarządzających mediami oraz infrastrukturą techniczną.
FAQ
1. Czy platforma telemetryczna zapewnia zgodność z NIS2?
Nie sama w sobie. Może jednak wspierać organizację w monitoringu, zbieraniu danych, alarmowaniu, analizie zdarzeń i budowie widoczności infrastruktury, co jest ważne dla zarządzania ryzykiem i reagowania na incydenty.
2. Czy NIS2 dotyczy wodociągów i ciepłownictwa?
NIS2 obejmuje sektory istotne dla funkcjonowania społeczeństwa i gospodarki. W praktyce wiele podmiotów infrastrukturalnych i komunalnych może podlegać nowym obowiązkom lub oczekiwaniom związanym z cyberbezpieczeństwem.
3. Dlaczego telemetria jest ważna w kontekście NIS2?
Ponieważ dostarcza danych o stanie infrastruktury. Bez widoczności trudno wykrywać anomalie, analizować incydenty, raportować zdarzenia i utrzymywać ciągłość działania.
4. Co powinien sprawdzić dostawca platformy telemetrycznej?
Warto sprawdzić bezpieczeństwo dostępu, logowanie zdarzeń, dostępność usług, backupy, dokumentację, wsparcie, model integracji oraz możliwość audytu.
5. Czy NIS2 to tylko temat dla działu IT?
Nie. To temat zarządczy i organizacyjny. Obejmuje ryzyko, procesy, dostawców, ciągłość działania, odpowiedzialność kierownictwa i reakcję na incydenty.
Źródła branżowe
- Komisja Europejska — NIS2 Directive.
- EUR-Lex — Directive (EU) 2022/2555.
- ISAP — ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa.
- pl — informacje o nowelizacji KSC.
- ENISA — Threat Landscape.
- CISA — Critical Infrastructure